

Überblick
Informationssicherheitsbeauftragte (ISB), IT-Leiter, Datenschutzbeauftragte und Datenbankadministratoren von Finanzinstitutionen kommen zu uns, wenn sie nachweisen müssen, was in ihren kritischen Datenbanken passiert – ohne horrende Lizenzkosten zu zahlen, ohne ihre Geschäftsanwendungen auszubremsen und ohne in Warnmeldungen zu ertrinken, für die niemand Zeit hat.
Auf der Grundlage von Engineering, Transparenz und Vertrauen helfen wir Banken, Versicherern und anderen regulierten Organisationen, Compliance-Kosten im Zusammenhang mit DSGVO, DORA, NIS2 und PCI DSS zu senken, zu sehen, was mit ihren sensiblen Informationen wirklich passiert, und das Risiko von Datenlecks zu reduzieren. Wir arbeiten mit Kunden in ganz Europa und werden von einem Team aus Systemingenieuren mit langjähriger praktischer Erfahrung getragen.
Was uns antreibt
Unsere Stärke ist die Zusammenarbeit mit unseren Kunden, um kosteneffiziente Wege zur Umsetzung von Sicherheitsmaßnahmen zu finden und gleichzeitig IT-Sicherheitsrisiken zu mindern. Gemeinsam mit ihnen schützen wir die Wertschöpfung, die ihre Unternehmen für unsere Gesellschaft erbringen.
Unsere Mission
Europäische Unternehmen mit den am besten geeigneten und kostengünstigsten IT-Sicherheitsprozessen und -technologien auszustatten. Diese gewährleisten die Geschäftskontinuität, verhindern finanzielle Verluste und sorgen für Compliance, sodass sich Unternehmen ohne Angst vor Störungen auf ihre Kernaufgabe konzentrieren können.
Unsere Vision
Ein Europa, in dem Unternehmen mit Zuversicht arbeiten können, weil sie wissen, dass ihre kritischen Geschäftsprozesse und Daten widerstandsfähig gegen interne und externe Bedrohungen sowie gegen Ausfälle von Software und Hardware sind. Das würde neue Arbeitsplätze schaffen, Innovationen fördern und das Wachstum ankurbeln.
Führungsteam
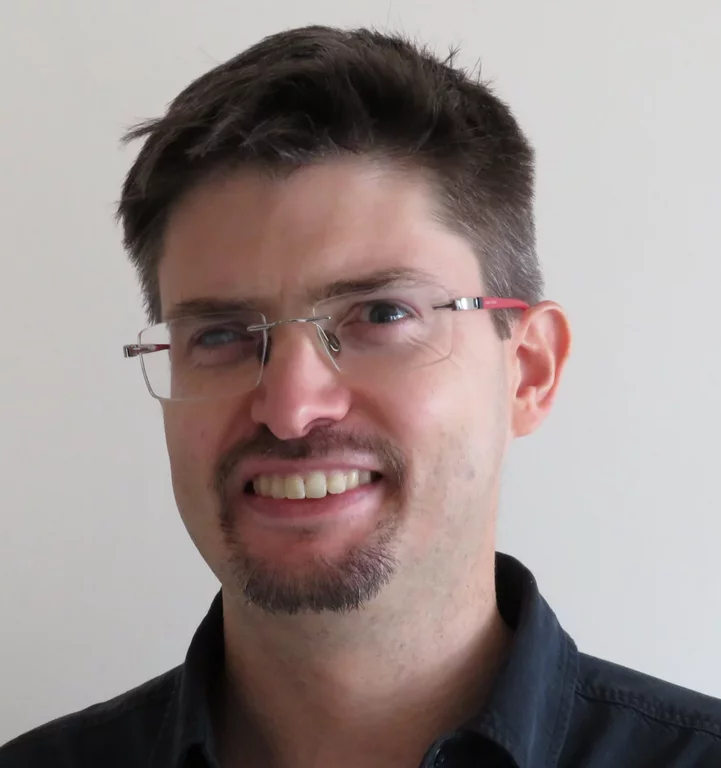
Antonio Robirosa
Systemingenieur
Senior-Experte für IT-Sicherheit & Compliance